Supervision LAN
F5 Big-IP est supervisé via son API REST.
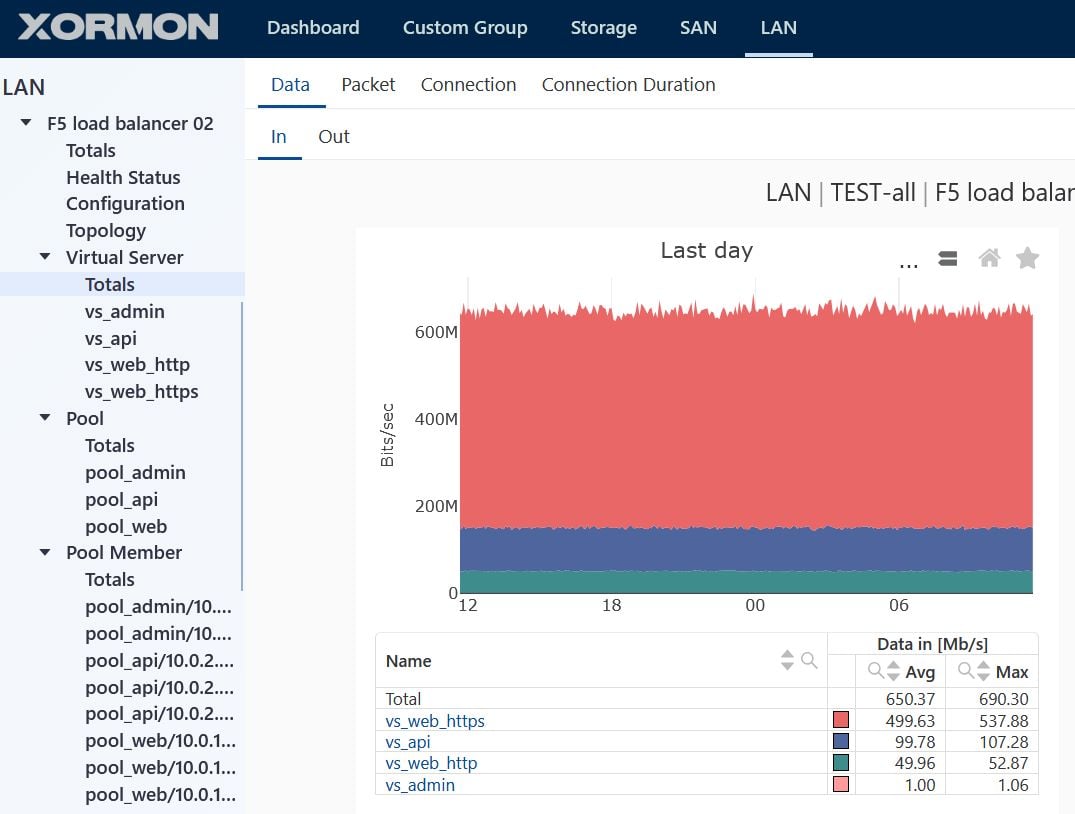
Serveur virtuel
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Connexions : actives, taux
- Durée de connexion
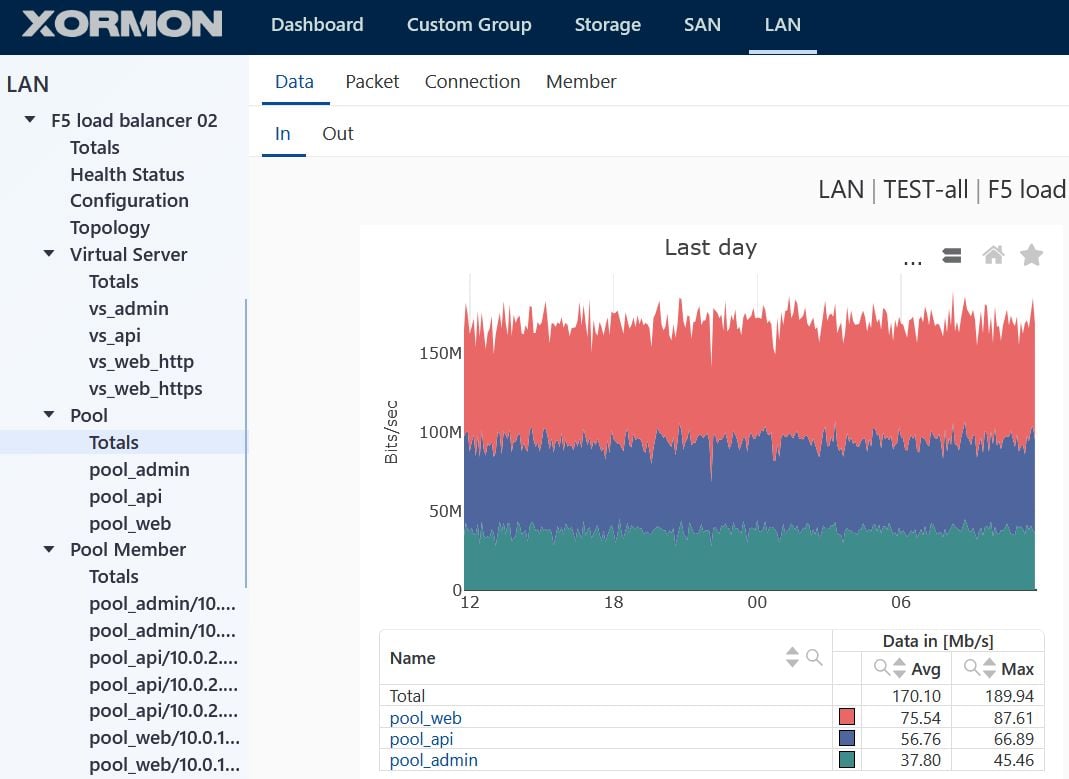
Pool
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Connexions actives, taux
- Membres : actifs, disponibles
Membre de pool
- Débit de données [MB/sec, Mbit/sec]
- Connexions actives, taux
Nœud
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Connexions : actives, taux
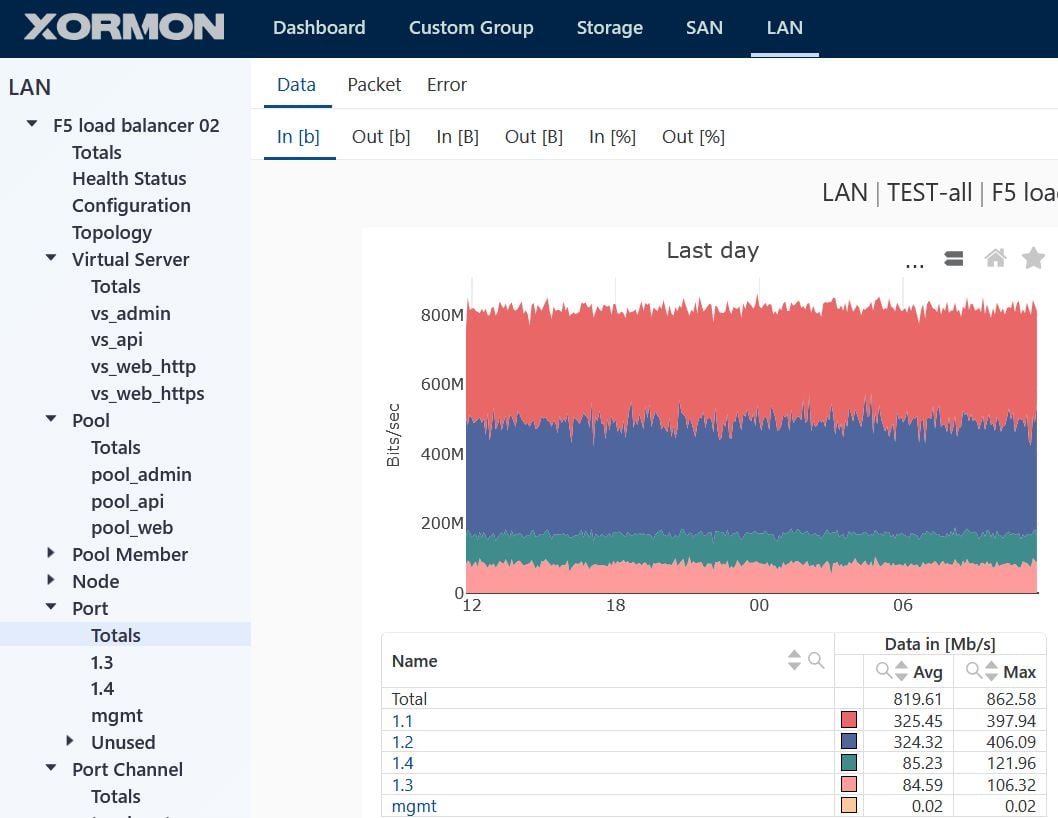
Port
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Erreurs : erreur, rejet
Port Channel
- Débit de données [MB/sec, Mbit/sec]
- Paquets
VLAN
- Débit de données [MB/sec, Mbit/sec]
Système
Exemples
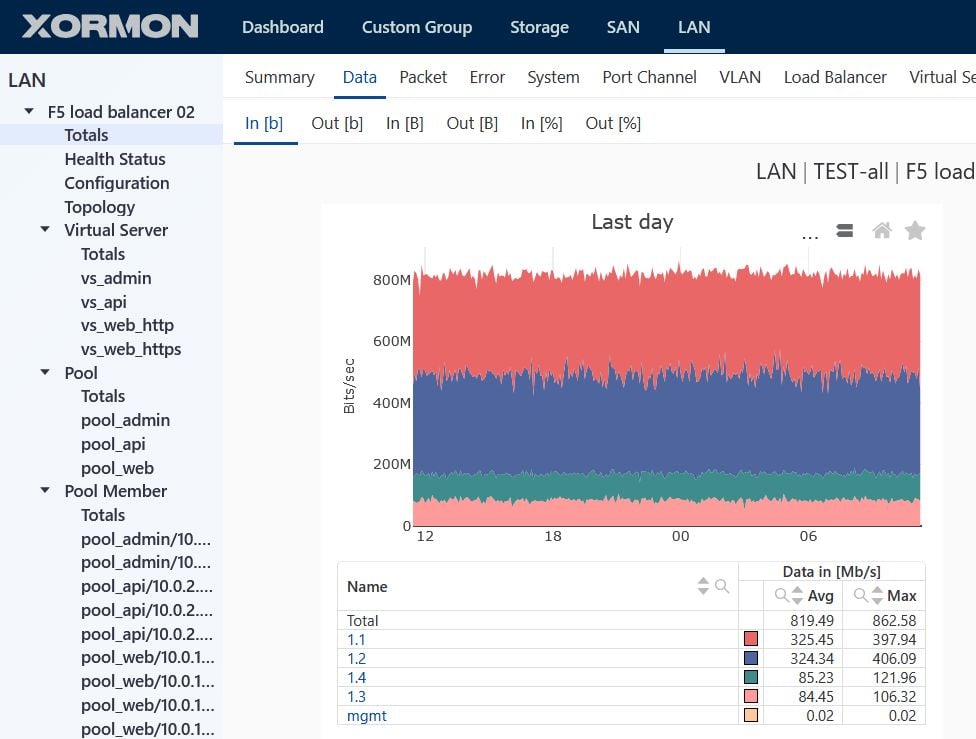
Total :
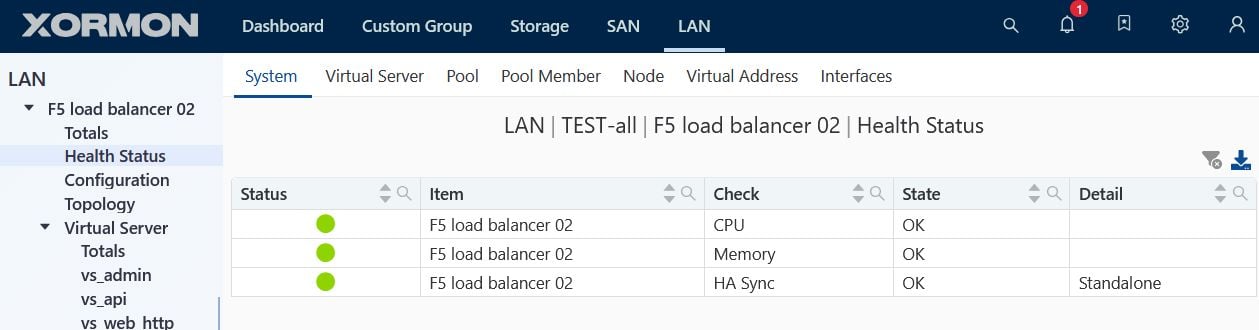
État de santé :
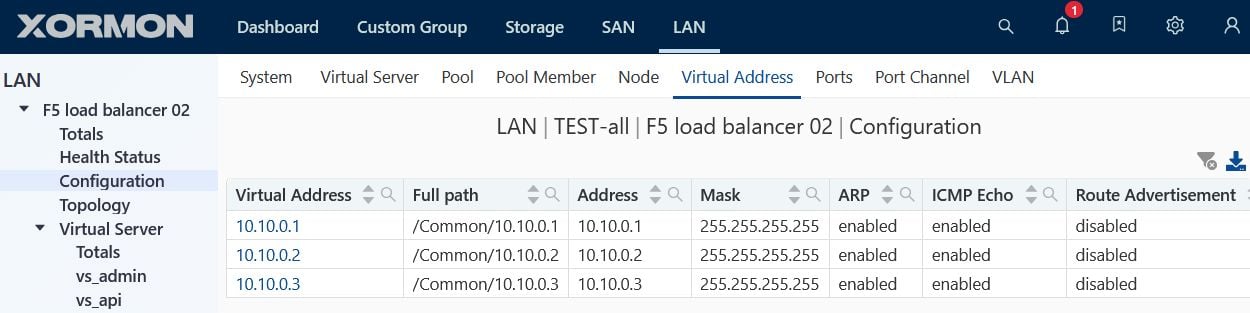
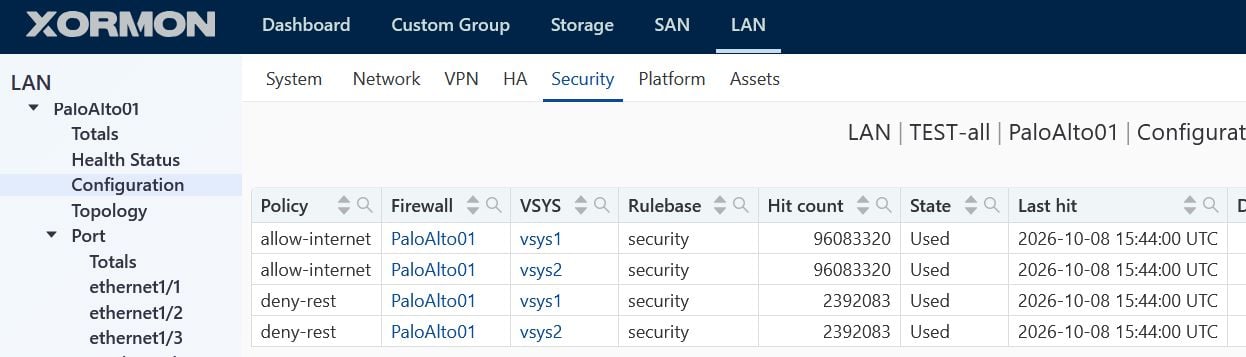
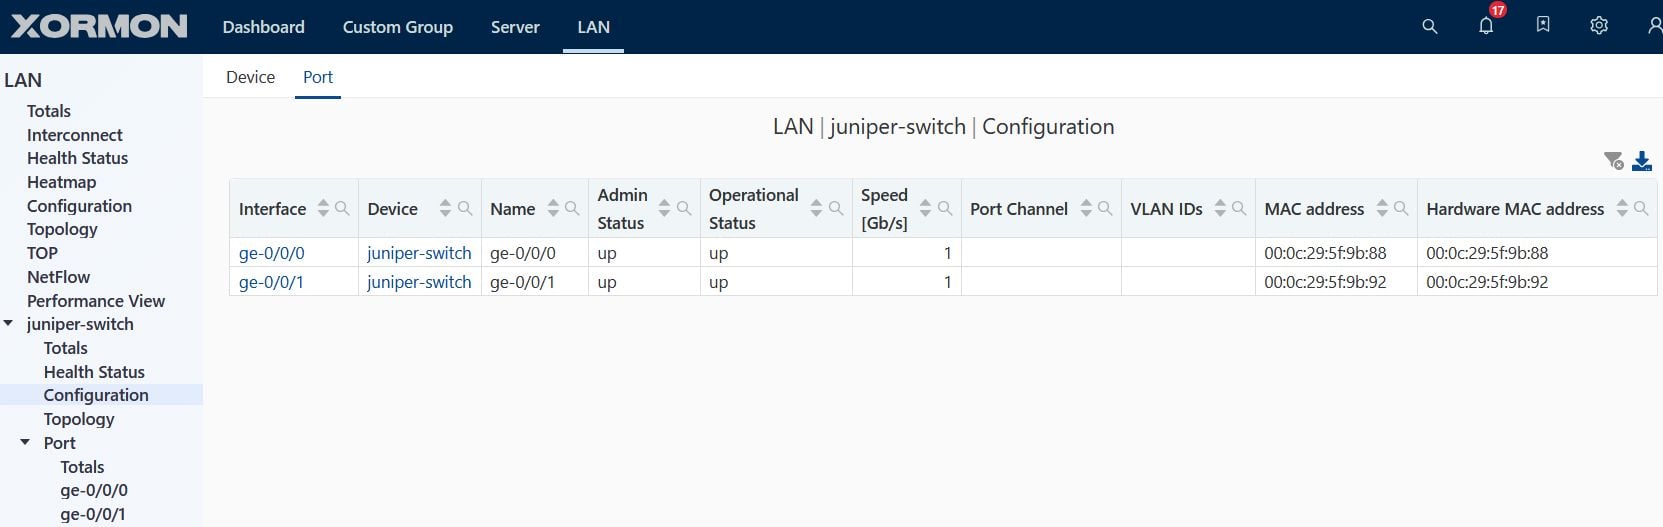
Configuration :
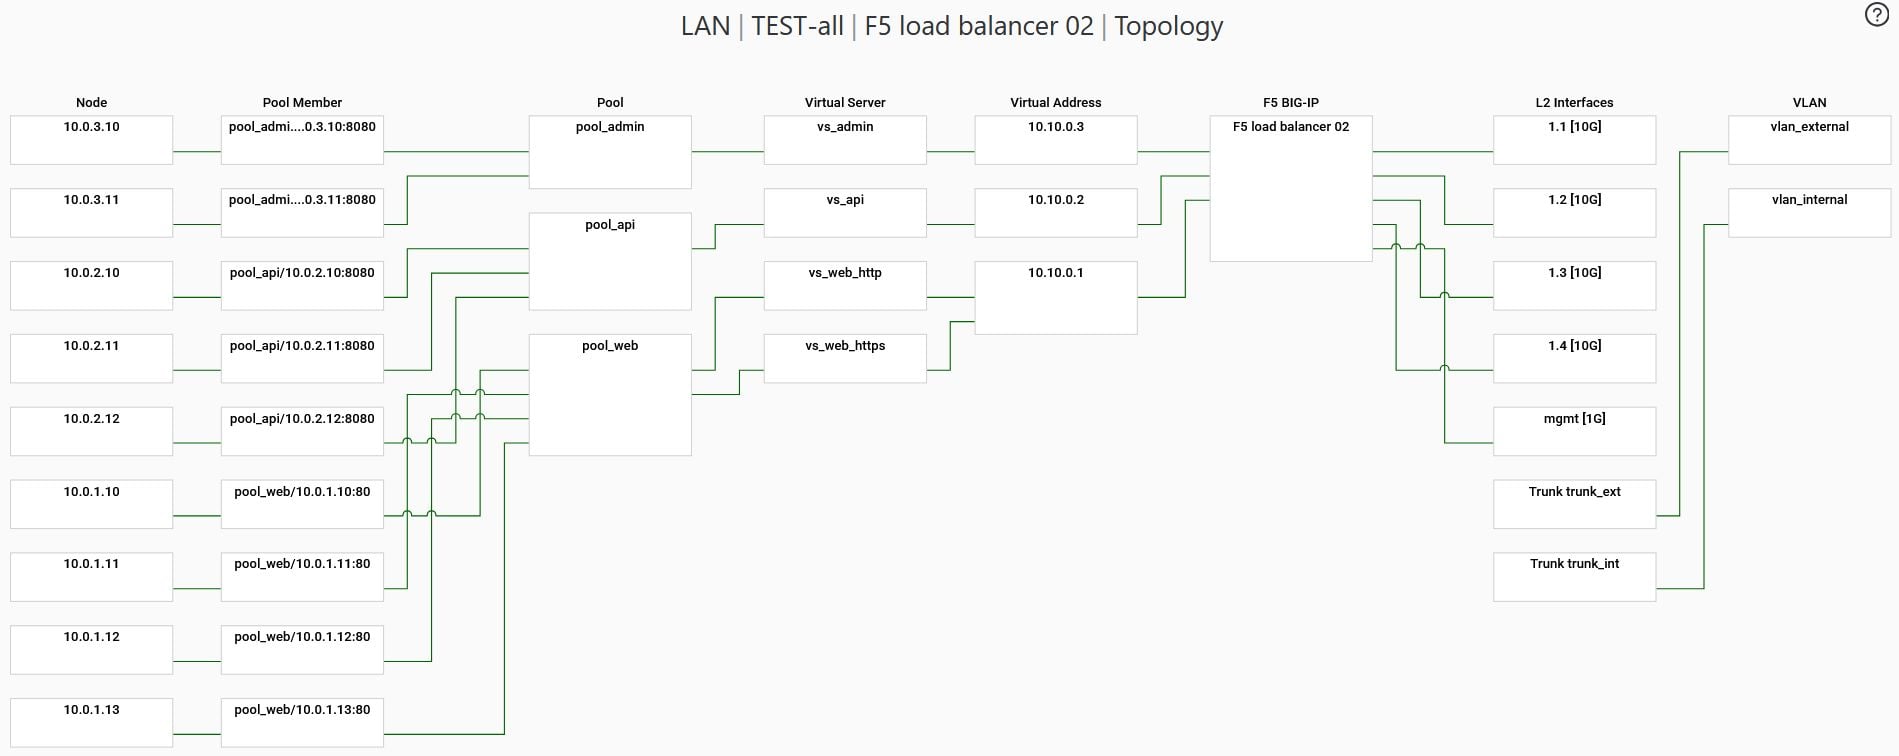
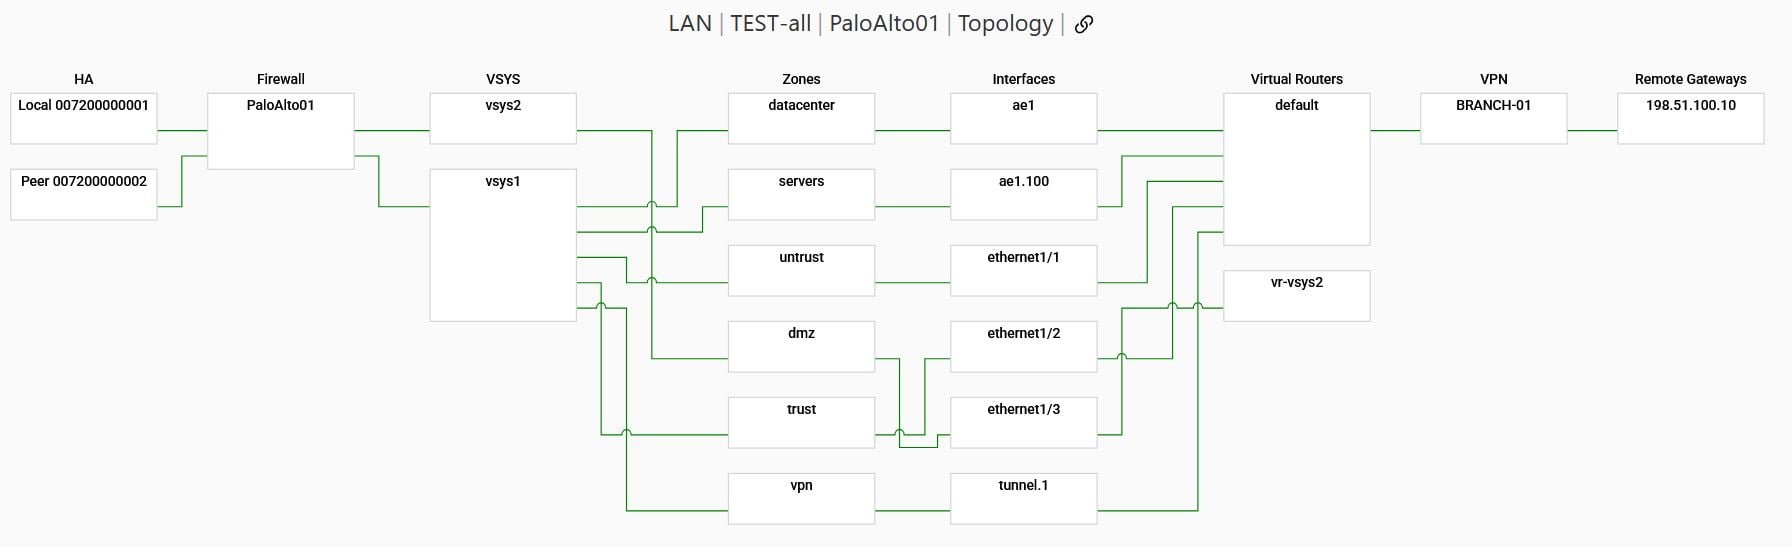
Topologie :
Serveur virtuel :
Pool :
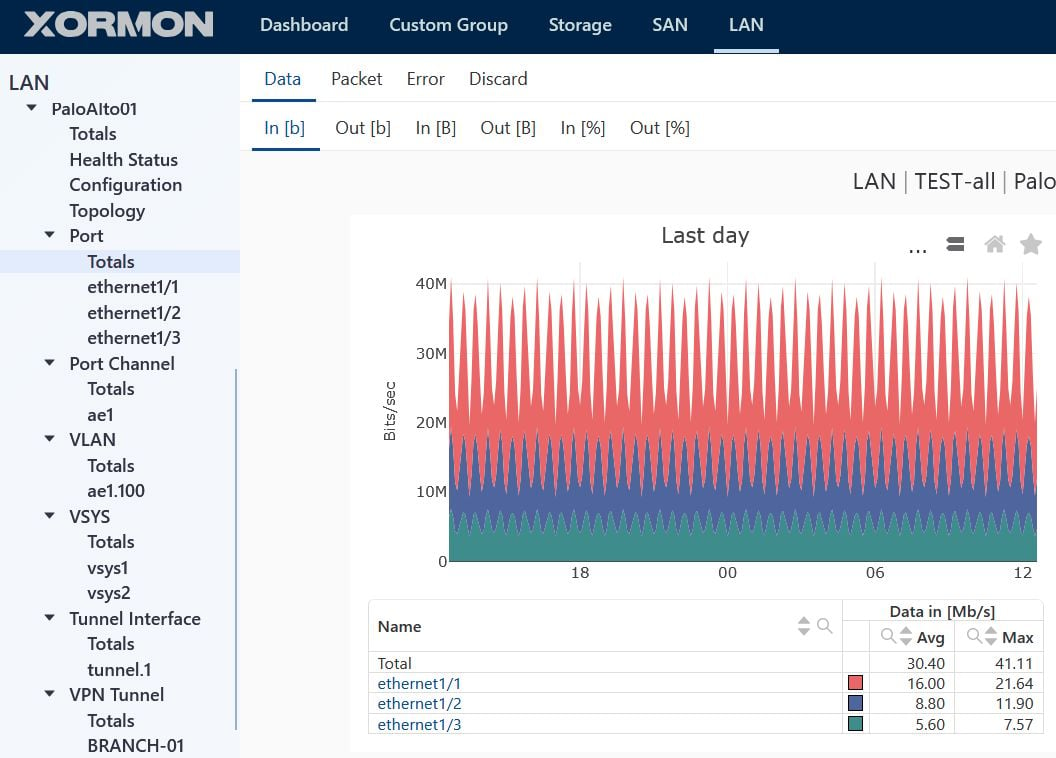
Port :
Palo Alto est supervisé via son API REST.
Périmètre de supervision
Port
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Erreur
- Rejet
Port Channel
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Erreur
- Rejet
VLAN
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Erreur
- Rejet
VSYS
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Erreur
- Rejet
Interface de tunnel
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Erreur
- Rejet
Tunnel VPN
- Débit de données [MB/sec, Mbit/sec]
- Paquets
Global Protect
- Tunnels
- Utilisé en %
- Utilisateurs
- Échecs d’authentification
Haute disponibilité
- État
- Lien actif en %
- Changement de rôle
Plan de données
- CPU en %
- Tampon de paquets en %
- Descripteurs de paquets en %
- Descripteurs on-chip en %
- Traitement de paquets, lookup en %
- Traitement de paquets, fast path en %
- Traitement de paquets, slow path en %
Capteurs
Pool NAT
- Utilisé en %
- Adresses/ports utilisés
Pair de routage
- Pair actif
- Préfixes reçus
- Mises à jour/s
- Événements de flap
Exemples
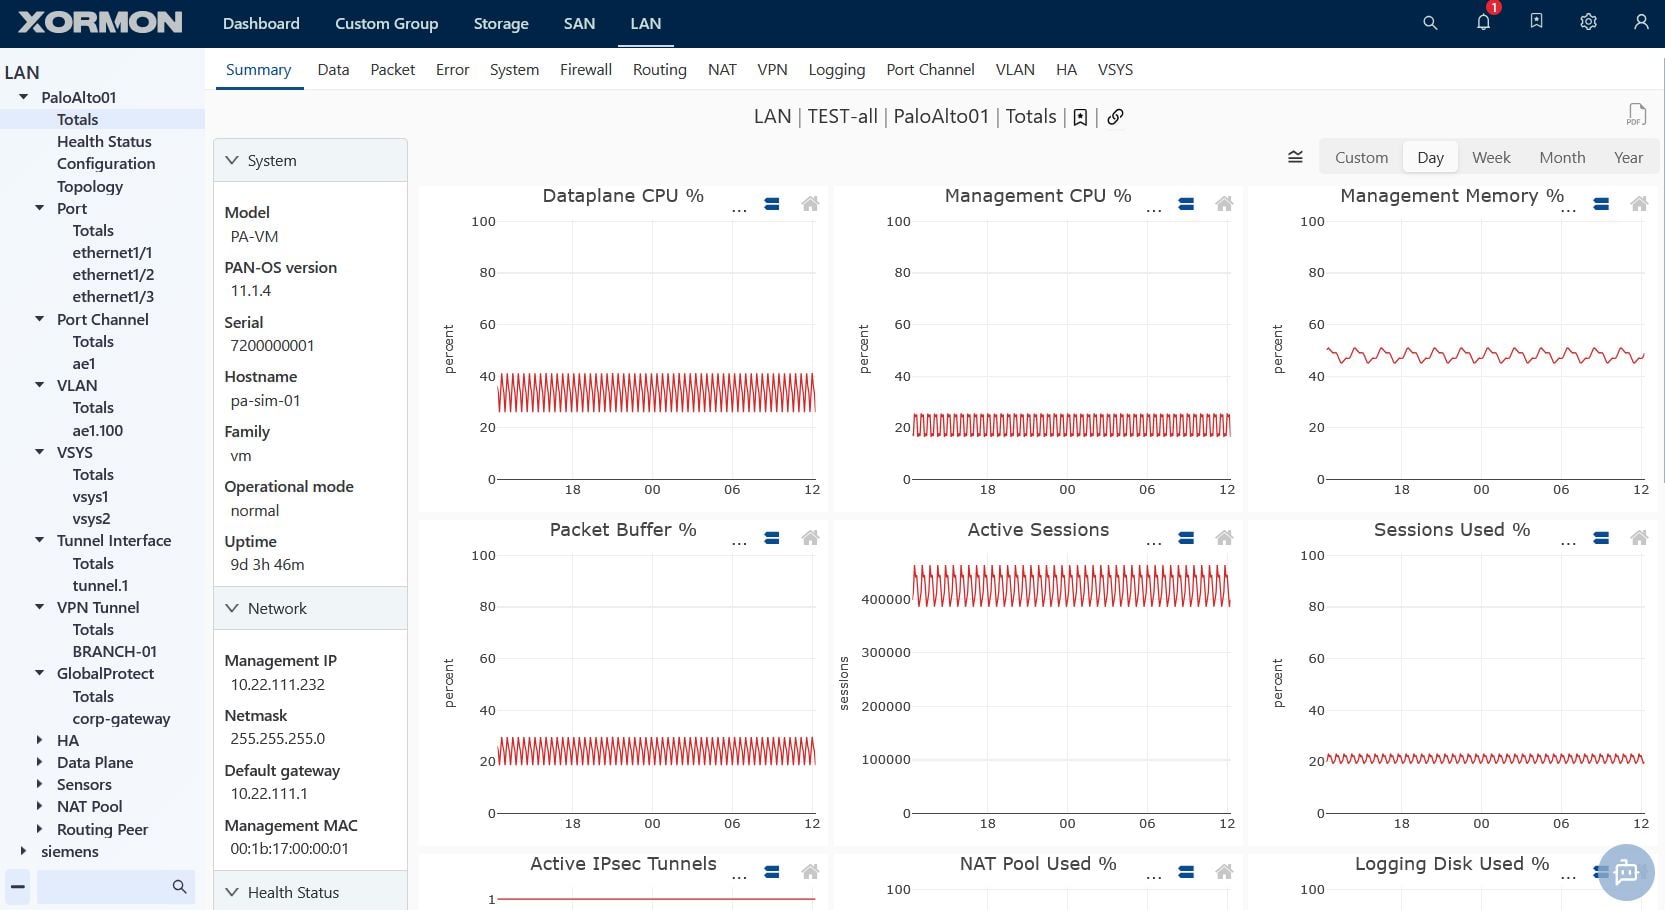
Synthèse :
Configuration :
Topologie :
Port :
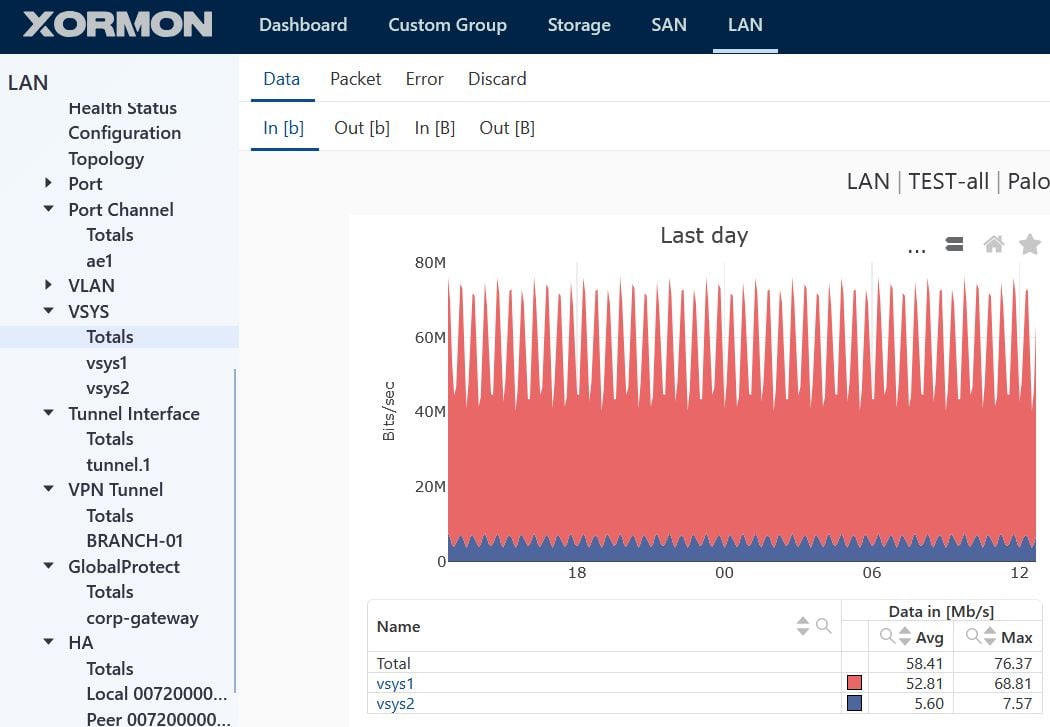
VSYS :
Périmètre de supervision
- Total :
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Erreur
- Rejet
- Port :
- Débit de données [MB/sec, Mbit/sec]
- Paquets
- Erreur
- Rejet
- CPU
- Mémoire
- État de santé
- Configuration
Exemples
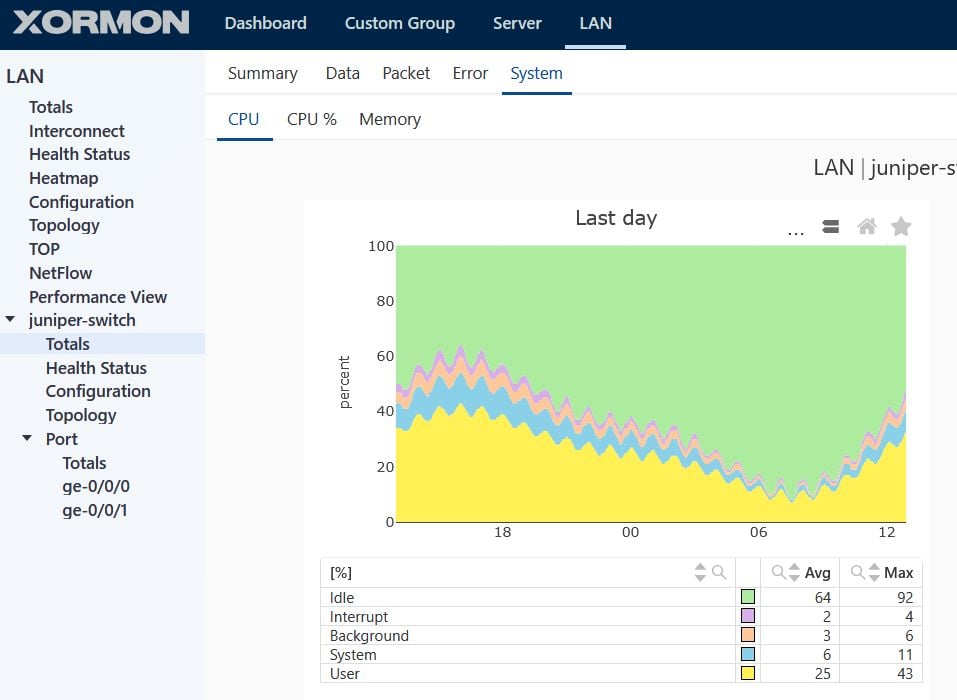
Utilisation CPU:
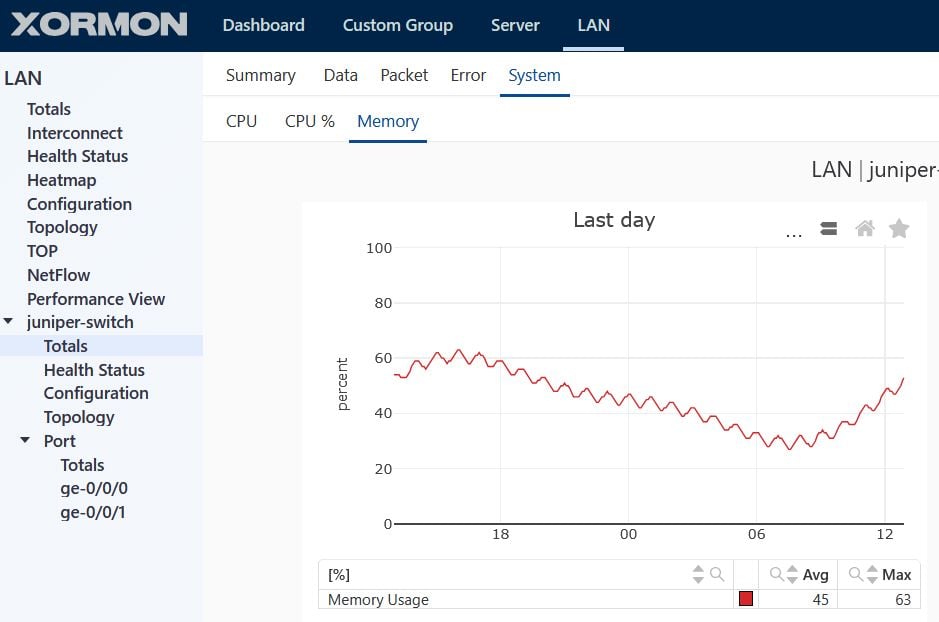
Utilisation mémoire:
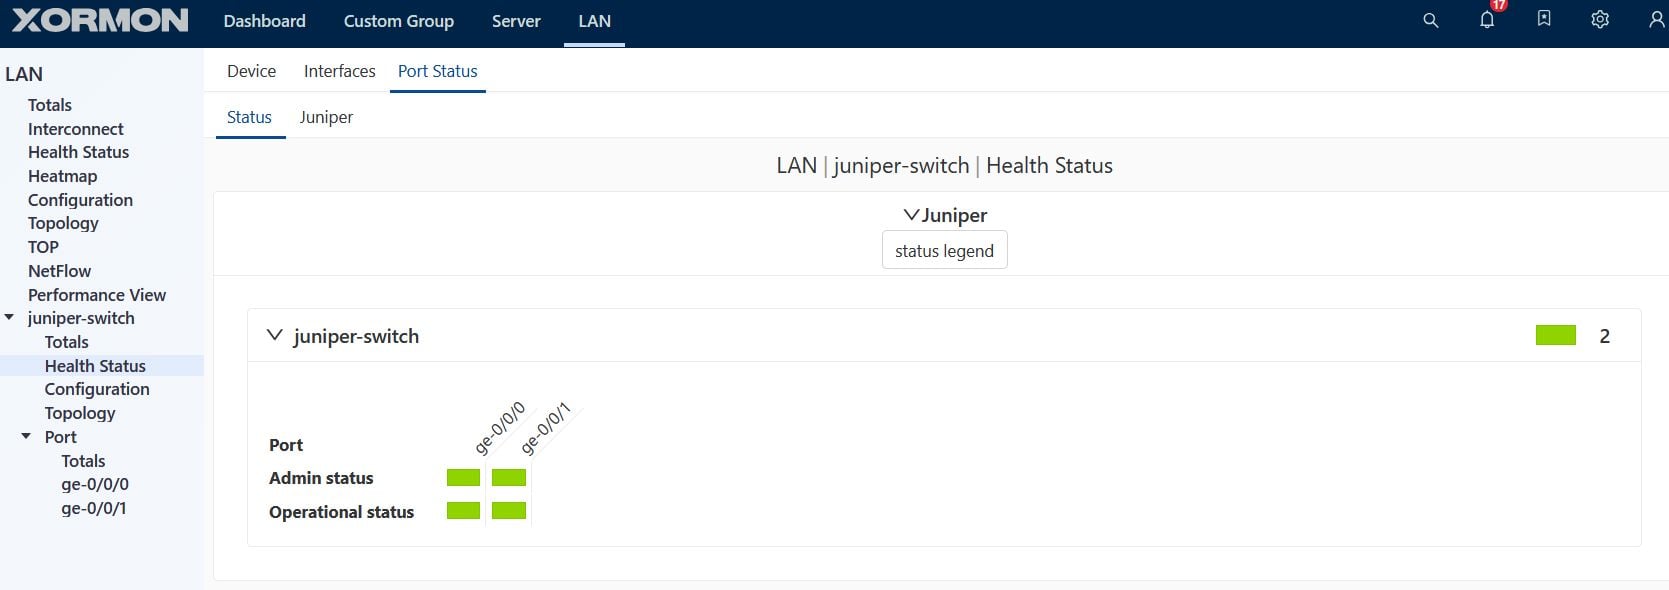
État de santé des ports:
Configuration des ports:
Modèles pris en charge
- Cisco ASA 5500 Series
- Cisco ASA 5500-X Series
- Cisco Firepower 1000 Series (FPR1010, FPR1120, FPR1140, FPR1150, ...)
- Cisco Firepower 2100 Series
- Cisco Firepower 4100 Series
- Cisco Firepower 9300 Series
- Appliances Cisco Secure Firewall
- Déploiements Firepower Threat Defense (FTD)
Technologies prises en charge
- Port-Channel
- VLAN
- Ports physiques
- Interface HA (failover actif/passif)
Métriques supervisées
Métriques d’interface
- Débit de données [MB/sec, Mbit/sec]
- Utilisation du lien [%]
- Débit de paquets [packet/sec]
- Paquets en erreur [packet/sec]
- Paquets rejetés [packet/sec]
Métriques système
- Utilisation CPU [%]
- Utilisation mémoire [%]
Métriques de pare-feu
- Connexions actives
- Taux de connexion [conn/sec]
- Connexions maximales
- Connexions semi-ouvertes
- Traductions NAT
- Paquets abandonnés [packet/sec]
- Abandons du pare-feu [packet/sec]
Métriques NAT
- Traductions NAT actives
- Échecs de traduction NAT [/sec]
Métriques VPN
- Tunnels IPsec actifs
- Tunnels IKE phase 1 actifs
- Sessions VPN (AnyConnect / accès distant)
- Utilisateurs SSL
- Débit IPsec RX/TX [Mbit/sec]
- Débit IKE RX/TX [Mbit/sec]
Métriques HA (collectées si disponibles)
- État du rôle HA (actif / passif)
Métriques BGP (collectées si disponibles)
- État des pairs BGP (actif/inactif) par pair
- Mises à jour BGP entrantes/sortantes [/sec]
- Durée d’établissement de session BGP [sec]
Métriques QoS (collectées si disponibles)
- Trafic entrant/sortant par class-map [bytes/sec]
- Abandons par class-map [bytes/sec]
Fonctions complémentaires
- Affichage de données de configuration complètes
- Contrôle de santé (problèmes matériels ou logiques sur les ports ou les switchs)
- Rapports historiques
- Alertes : métriques de performance
- Alertes : problèmes matériels
Équipements réseau pris en charge (via SNMP)
- Cisco
- MIB SNMP compatibles Cisco
- HPE Aruba
- Huawei
Métriques supervisées
- Débit de données [MB/sec, Mbit/sec]
- Débit de paquets unicast [packet/sec]
- Utilisation CPU et mémoire
- Paquets en erreur [packet/sec]
Technologies prises en charge
- Port-Channel
- VLAN
- FEX
- VSS
- Ports physiques
Fonctions complémentaires
- Topologie LAN
- Affichage de données de configuration complètes
- Contrôle de santé (problèmes matériels ou logiques sur les ports ou les switchs)
- Rapports historiques
- Alertes : métriques de performance
- Alertes : problèmes matériels
Exemples
Total : données entrantes en bit/sec
Total : utilisation CPU
Total : carte de chaleur
Switch : état de santé
FortiGate et tous les switchs qu’il gère sont supervisés via l’API REST de FortiGate.
Équipements supervisés
Composants supervisés FortiGate
- Port
- VLAN
- Port Channel
- VDOM
- Tunnel VPN
- SD-WAN
- Lien
- HA
- FortiAP
- CPU
- Capteurs
Composants supervisés FortiSwitch
Métriques supervisées
- Data Mbit/sec
- Paquets, erreurs
- CPU
- Mémoire
- Sessions
- Taux d’établissement
- VPN SSL (connexions, tunnels, utilisateurs)
- Latence
- Gigue
- Perte de paquets
- Données radio
- Température
- Ventilateur
- Tension
Exemples
Données FortiGate :
Synthèse FortiSwitch :
Port FortiSwitch :
État de santé FortiSwitch :
Dernière mise à jour :